# OS 명령어 인젝션: ping 기능으로 보는 shell=True의 위험과 수정

> 호스트 ping 점검 화면만 있는 작은 Flask 도구에서 shell=True와 문자열 결합이 입력 한 줄로 서버 명령 실행까지 이어지는 과정을 id 출력으로 확인합니다. 인자 리스트, shell 미사용, ipaddress 검증, 허용 대역으로 고친 뒤 같은 입력이 거부되는 것까지 보고, 이 수정으로도 남는 한계를 짚습니다.

- 주소: https://copyandrun.com/blog/os-command-injection-flask-subprocess/
- 분야: 시큐어코딩
- 발행일: 2026-10-27
- 태그: Flask, OS 명령어 인젝션, subprocess, shell=True, 시큐어코딩

서버 점검 화면에는 호스트 주소를 입력받아 `ping`을 실행해 주는 기능이 자주 있습니다. 이 기능을 `subprocess.run(..., shell=True)`로 만들면 입력에 세미콜론 하나만 섞여도 서버가 전혀 다른 명령을 실행합니다. 작은 Flask 점검 도구로 그 문제를 직접 확인하고, 셸을 거치지 않는 방식으로 고친 뒤 같은 입력이 거부되는 것까지 봅니다.

이 글의 앱은 연습용이며 `127.0.0.1`에 띄운 컨테이너 안에서만 실행합니다. 시연하는 명령은 현재 사용자를 보여 주는 `id` 하나뿐입니다. 허락 없이 다른 사람의 서버나 서비스에 같은 입력을 넣으면 안 됩니다. 로그인 우회와 경로 조작은 [작은 Flask 서비스를 직접 공격하고 한 줄씩 고치기](/blog/flask-attack-and-fix-own-app/)에서, SQL 쿼리는 [Flask에서 SQL 쿼리를 파라미터 바인딩으로 고치기](/blog/sql-parameter-binding-flask/)에서 다루었습니다. 이 글은 외부 명령을 호출하는 지점만 다룹니다.

## 준비물

| 도구 | 확인한 버전 |
|---|---|
| Docker | 로컬 Docker Desktop |
| Python | 3.12 (컨테이너 이미지 `python:3.12-slim`) |
| Flask | 3.1.3 |
| ping | Debian의 iputils-ping |
| curl | Windows Git Bash에 포함된 curl |

`ping`의 옵션과 출력은 운영체제마다 다르므로, 같은 결과가 나오도록 Linux 컨테이너 안에서 실행합니다. 명령은 Git Bash 기준이고 전체 소요 시간은 15분 안팎입니다. Git Bash에서는 `docker run`의 경로 인자가 변형되지 않도록 먼저 `export MSYS_NO_PATHCONV=1`을 실행합니다.

## 1. 작업 폴더와 점검 도구 만들기

새 폴더에 아래 네 파일을 만듭니다. `Dockerfile`은 `ping`이 들어 있는 이미지를 만들고, 컨테이너 안에서는 일반 사용자 `app`으로 실행합니다. 이 사용자 이름이 뒤에서 `id` 출력에 나타납니다.

<details>
<summary>requirements.txt 전체 코드</summary>

```text
flask==3.1.3
```

</details>

<details>
<summary>Dockerfile 전체 코드</summary>

```dockerfile
FROM python:3.12-slim
RUN apt-get update \
    && apt-get install -y --no-install-recommends iputils-ping \
    && rm -rf /var/lib/apt/lists/*
RUN useradd --create-home app
COPY requirements.txt /tmp/requirements.txt
RUN pip install --no-cache-dir -r /tmp/requirements.txt
USER app
WORKDIR /home/app
```

</details>

취약한 점검 도구는 `ping_vulnerable.py`입니다. 입력받은 주소를 명령 문자열 뒤에 그대로 이어 붙이고 `shell=True`로 실행합니다.

<details>
<summary>ping_vulnerable.py 전체 코드</summary>

```python
import subprocess

from flask import Flask, render_template_string, request

app = Flask(__name__)

PAGE = """<!doctype html>
<meta charset="utf-8">
<title>호스트 점검 도구</title>
<style>
  body { font-family: sans-serif; max-width: 640px; margin: 40px auto; }
  input[name=host] { width: 320px; padding: 6px; }
  button { padding: 6px 14px; }
  pre { background: #111; color: #eee; padding: 12px; white-space: pre-wrap; }
  .msg { padding: 8px 12px; background: #fde8e8; border: 1px solid #e0a0a0; }
</style>
<h1>호스트 점검 도구</h1>
<form method="post">
  <input name="host" value="{{ host }}" placeholder="점검할 호스트 주소">
  <button>ping 점검</button>
</form>
{% if error %}<p class="msg">{{ error }}</p>{% endif %}
{% if output %}<h3>실행 결과</h3><pre>{{ output }}</pre>{% endif %}
"""


@app.route("/", methods=["GET", "POST"])
def index():
    host = request.form.get("host", "").strip()
    output = None
    if request.method == "POST" and host:
        cmd = "ping -c 1 -W 2 " + host
        result = subprocess.run(cmd, shell=True, capture_output=True,
                                text=True, timeout=15)
        output = "$ " + cmd + "\n" + result.stdout + result.stderr
    return render_template_string(PAGE, host=host, output=output, error=None)


if __name__ == "__main__":
    app.run(host="0.0.0.0", port=5000)
```

</details>

이미지를 만들고 취약한 도구를 띄웁니다.

```bash
docker build -t ping-lab .
docker run -d --name ping-vuln -p 127.0.0.1:5711:5000 -v "$PWD:/home/app/lab:ro" -w /home/app/lab ping-lab python ping_vulnerable.py
```

브라우저로 `http://127.0.0.1:5711/`에 들어가 입력칸에 `127.0.0.1`을 넣고 점검 버튼을 누르면 정상 결과가 나옵니다.

![127.0.0.1을 입력하면 ping 명령과 응답 통계가 실행 결과로 나오는 점검 화면](https://copyandrun.com/img/os-command-injection-flask-subprocess/01-normal-ping.png)

화면 위쪽의 `$ ping -c 1 -W 2 127.0.0.1` 줄은 서버가 실제로 실행한 명령 문자열입니다. 입력값이 명령 뒤에 그대로 붙은 것을 확인할 수 있습니다. ping 응답 시간은 실행할 때마다 조금씩 다릅니다.

## 2. 입력 한 줄로 서버 명령 실행하기

<!-- files: ping_vulnerable.py -->

`shell=True`는 문자열 전체를 `/bin/sh -c`에 넘깁니다. 셸에서 `;`는 명령을 끝내고 다음 명령을 시작하는 기호이므로, 입력칸에 `127.0.0.1; id`를 넣으면 셸이 `ping`과 `id` 두 명령을 차례로 실행합니다.

```python
cmd = "ping -c 1 -W 2 " + host
result = subprocess.run(cmd, shell=True, capture_output=True, text=True, timeout=15)
```

같은 요청을 브라우저 대신 curl로 보내도 결과는 같습니다.

```bash
curl -s -X POST http://127.0.0.1:5711/ --data-urlencode "host=127.0.0.1; id" | sed -n '/<pre>/,/<\/pre>/p'
```

```
# 기대 출력
<pre>$ ping -c 1 -W 2 127.0.0.1; id
PING 127.0.0.1 (127.0.0.1) 56(84) bytes of data.
64 bytes from 127.0.0.1: icmp_seq=1 ttl=64 time=0.052 ms

--- 127.0.0.1 ping statistics ---
1 packets transmitted, 1 received, 0% packet loss, time 0ms
rtt min/avg/max/mdev = 0.052/0.052/0.052/0.000 ms
uid=1000(app) gid=1000(app) groups=1000(app)
</pre>
```

브라우저 화면에서는 ping 통계 아래에 `id` 결과가 한 줄 더 붙습니다.
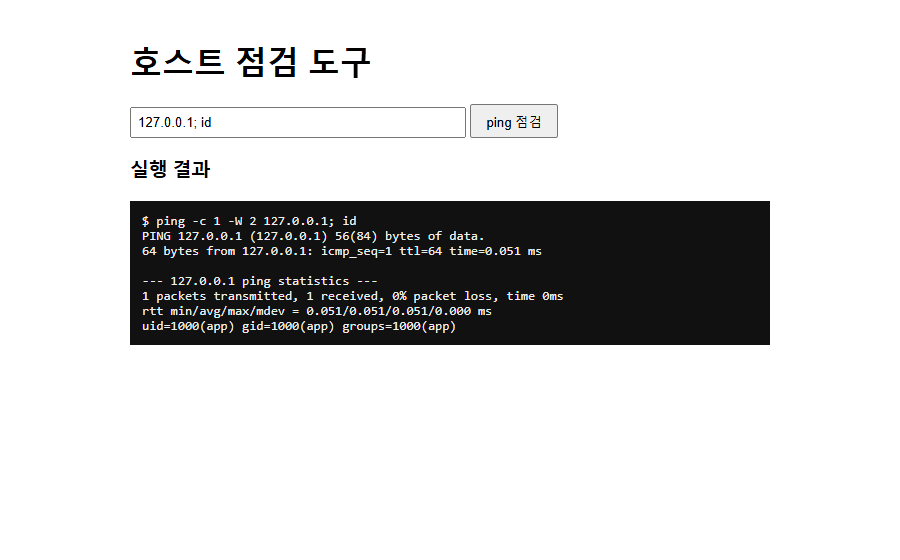

![입력칸에 127.0.0.1; id를 넣으면 ping 통계 아래에 uid=1000(app) 줄이 추가로 나오는 화면](https://copyandrun.com/img/os-command-injection-flask-subprocess/02-injection-id.png)

ping 점검 기능이 서버 프로세스 권한으로 임의의 명령을 실행하는 통로가 되었습니다. 여기서는 무해한 `id`만 실행했지만, 같은 자리에 어떤 명령이든 넣을 수 있다는 뜻입니다. `;` 말고도 `&&`, `||`, `|`, 백틱, `$(...)` 같은 기호가 모두 같은 효과를 냅니다.

## 3. 원인 찾기

원인은 두 가지가 겹친 것입니다.

- **문자열 결합**: 명령과 입력값이 하나의 문자열로 합쳐져서, 어디까지가 명령이고 어디부터가 데이터인지 구분되지 않습니다.
- **shell=True**: 그 문자열을 셸이 다시 해석하므로 입력에 섞인 `;` 같은 기호가 명령 구분자로 작동합니다.

SQL 인젝션에서 질의와 값을 섞어 쓰는 것과 같은 구조입니다. 입력에서 `;`만 걸러 내는 방법은 근본 해결이 되지 못합니다. 셸이 의미를 부여하는 기호가 너무 많고, 하나를 놓치면 다시 뚫리기 때문입니다. 셸을 아예 거치지 않으면 그 기호들은 의미를 잃습니다.

## 4. 고치기

수정은 네 가지입니다.

- **인자 리스트**: 명령을 `["ping", "-c", "1", "-W", "2", target]` 리스트로 넘깁니다. 각 칸은 프로그램에 그대로 전달되는 인자 하나입니다.
- **shell 미사용**: `shell=True`를 쓰지 않습니다(기본값 `False`). 이제 `;`는 셸이 아니라 인자 안의 글자일 뿐입니다.
- **ipaddress 검증**: 표준 라이브러리 `ipaddress.ip_address()`로 입력이 IP 주소 형식인지 먼저 확인합니다.
- **허용 목록**: 검증을 통과한 주소도 허용한 내부 대역(`127.0.0.0/8`, `10.0.0.0/8`, `172.16.0.0/12`, `192.168.0.0/16`) 안에 있을 때만 실행합니다.

<details>
<summary>ping_fixed.py 전체 코드</summary>

```python
import ipaddress
import subprocess

from flask import Flask, render_template_string, request

app = Flask(__name__)

ALLOWED_NETWORKS = [
    ipaddress.ip_network("127.0.0.0/8"),
    ipaddress.ip_network("10.0.0.0/8"),
    ipaddress.ip_network("172.16.0.0/12"),
    ipaddress.ip_network("192.168.0.0/16"),
]

PAGE = """<!doctype html>
<meta charset="utf-8">
<title>호스트 점검 도구</title>
<style>
  body { font-family: sans-serif; max-width: 640px; margin: 40px auto; }
  input[name=host] { width: 320px; padding: 6px; }
  button { padding: 6px 14px; }
  pre { background: #111; color: #eee; padding: 12px; white-space: pre-wrap; }
  .msg { padding: 8px 12px; background: #fde8e8; border: 1px solid #e0a0a0; }
</style>
<h1>호스트 점검 도구</h1>
<form method="post">
  <input name="host" value="{{ host }}" placeholder="점검할 호스트 주소">
  <button>ping 점검</button>
</form>
{% if error %}<p class="msg">{{ error }}</p>{% endif %}
{% if output %}<h3>실행 결과</h3><pre>{{ output }}</pre>{% endif %}
"""


def parse_target(text):
    try:
        addr = ipaddress.ip_address(text)
    except ValueError:
        return None, "IP 주소 형식이 아닙니다."
    if not any(addr in net for net in ALLOWED_NETWORKS):
        return None, "점검 허용 대역(내부망)이 아닙니다."
    return str(addr), None


@app.route("/", methods=["GET", "POST"])
def index():
    host = request.form.get("host", "").strip()
    output = None
    error = None
    if request.method == "POST" and host:
        target, error = parse_target(host)
        if target:
            args = ["ping", "-c", "1", "-W", "2", target]
            result = subprocess.run(args, capture_output=True,
                                    text=True, timeout=15)
            output = "$ " + " ".join(args) + "\n" + result.stdout + result.stderr
    return render_template_string(PAGE, host=host, output=output, error=error)


if __name__ == "__main__":
    app.run(host="0.0.0.0", port=5000)
```

</details>

취약한 도구를 내리고 수정본을 띄웁니다.

```bash
docker rm -f ping-vuln
docker run -d --name ping-fixed -p 127.0.0.1:5711:5000 -v "$PWD:/home/app/lab:ro" -w /home/app/lab ping-lab python ping_fixed.py
```

## 5. 같은 입력으로 다시 확인하기

<!-- files: ping_fixed.py -->

정상 입력과 공격 입력, 허용 대역 밖의 주소를 차례로 보냅니다. 응답에서 결과 줄과 오류 문구만 골라 봅니다.

```bash
for h in "127.0.0.1" "127.0.0.1; id" "8.8.8.8" "localhost"; do
  echo "== $h"
  curl -s -X POST http://127.0.0.1:5711/ --data-urlencode "host=$h" | grep -E 'class="msg"|packets|uid'
done
```

```
# 기대 출력
== 127.0.0.1
1 packets transmitted, 1 received, 0% packet loss, time 0ms
== 127.0.0.1; id
<p class="msg">IP 주소 형식이 아닙니다.</p>
== 8.8.8.8
<p class="msg">점검 허용 대역(내부망)이 아닙니다.</p>
== localhost
<p class="msg">IP 주소 형식이 아닙니다.</p>
```

`uid=` 줄은 어디에도 나오지 않습니다. 브라우저에서 `127.0.0.1; id`를 넣으면 명령이 실행되지 않고 안내 문구만 표시됩니다.
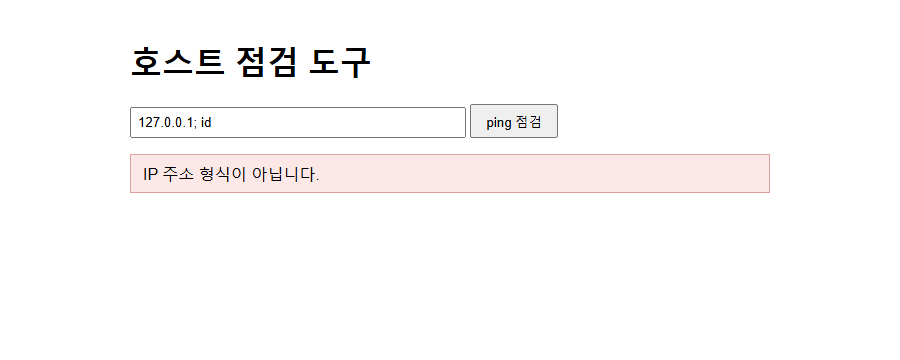

![127.0.0.1; id를 넣으면 IP 주소 형식이 아니라는 안내만 나오고 명령은 실행되지 않는 화면](https://copyandrun.com/img/os-command-injection-flask-subprocess/03-fixed-rejected.png)

정상 입력은 이전과 똑같이 동작합니다. 실행 결과 맨 위의 `$ ping -c 1 -W 2 127.0.0.1`은 리스트를 공백으로 이어 보여 주는 표시일 뿐이고, 실제로는 셸 없이 인자가 하나씩 전달됩니다.
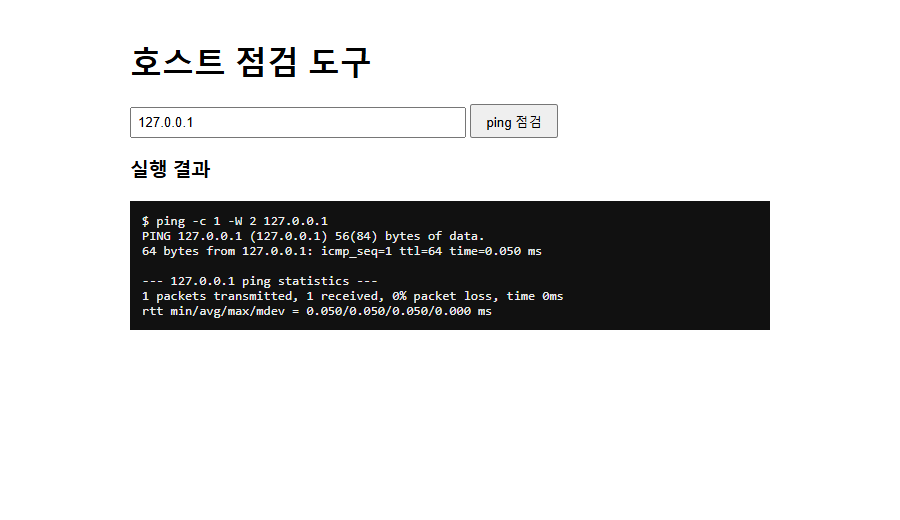

![127.0.0.1을 입력하면 수정 후에도 ping 결과가 그대로 나오는 화면](https://copyandrun.com/img/os-command-injection-flask-subprocess/04-fixed-normal.png)

`localhost`처럼 이름으로 쓰는 주소도 거부되는 것은 이 도구가 IP 주소만 받도록 설계했기 때문입니다. 호스트 이름이 필요하다면 이름 형식을 정규식으로 엄격히 제한하고, 앞에 `-`가 붙어 옵션으로 해석되지 않도록 `--`를 인자 리스트에 넣는 방식으로 확장해야 합니다.

## 한계

- **허용 대역도 공격 면입니다**: 내부 대역 안의 임의 주소로 ping을 보낼 수 있으므로, 이 화면은 내부망의 어떤 주소가 살아 있는지 알아내는 데 쓰일 수 있습니다. 인증과 호출 횟수 제한은 이 글의 수정에 들어 있지 않습니다.
- **셸을 거치지 않아도 인자는 프로그램이 해석합니다**: 검증 없이 `-f` 같은 값을 인자로 넘기면 옵션으로 읽힙니다. 이 글은 `ipaddress`로 형식을 제한해 이 문제를 피했을 뿐입니다.
- **외부 명령 호출 자체를 줄이는 편이 안전합니다**: 단순한 연결 확인이라면 명령을 실행하는 대신 라이브러리나 소켓 연결로 대체할 수 있습니다.
- **연습용 앱입니다**: 이 앱에는 인증과 로깅이 없습니다. 실제 서비스에 그대로 쓰면 안 됩니다.

## 자주 막히는 곳

- `docker run`이 `the working directory ... is invalid`로 끝나는 경우: Git Bash가 `/home/app/lab` 같은 경로를 Windows 경로로 바꾼 것입니다. `export MSYS_NO_PATHCONV=1`을 실행한 뒤 다시 시도합니다.
- `Bind for 127.0.0.1:5711 failed: port is already allocated`가 나오는 경우: 다른 프로그램이 5711번 포트를 쓰고 있습니다. `-p`의 앞 숫자를 다른 번호로 바꾸고 명령과 브라우저 주소도 같은 번호로 맞춥니다.
- 5단계에서 취약한 도구의 컨테이너 이름이 남아 있다는 오류가 나는 경우: 4단계의 `docker rm -f ping-vuln`을 먼저 실행합니다.

## 이어서 해 볼 것

`ping_fixed.py`에 `10.0.0.0/8` 대신 특정 대역 하나만 남겨 허용 범위를 더 좁혀 봅니다. 같은 도구에 `nslookup`처럼 호스트 이름을 받는 기능을 추가하고, 이름 형식 검증과 `--` 처리로 옵션 인젝션을 막아 보면 이 글의 한계 항목이 실제로 어떤 모습인지 확인할 수 있습니다. 정리할 때는 `docker rm -f ping-fixed`와 `docker rmi ping-lab`을 실행합니다.
