# GitHub Actions 워크플로 하드닝: 위험 패턴 찾고 고치기

> 일부러 취약하게 만든 워크플로를 zizmor로 점검해 여섯 건을 찾고, 커밋 SHA 고정과 권한 최소화 등으로 고쳐 0건이 되는지 확인합니다. act로 수정본이 로컬에서 도는지도 시험합니다.

- 주소: https://copyandrun.com/blog/github-actions-hardening-zizmor-act/
- 분야: DevSecOps
- 발행일: 2026-10-25
- 태그: GitHub Actions, zizmor, act, CI/CD

워크플로 파일도 코드라서 취약점이 생깁니다. 이 글에서는 위험 패턴을 일부러 넣은 `ci.yml` 하나를 만들어 zizmor로 점검하고, 고친 뒤 다시 점검해 결과가 어떻게 달라지는지 봅니다. 점검 결과는 작은 Flask 화면으로 읽고, 수정본은 act로 로컬 Docker에서 실행해 봅니다. 코드 검사 자체를 CI에 붙이는 방법은 [Semgrep과 Bandit 게이트 글](/blog/ci-semgrep-bandit-gate/)에 있어서 여기서는 다루지 않습니다. 실제 GitHub 저장소와 토큰은 쓰지 않으며, 취약한 워크플로는 점검만 하고 실행하지 않습니다.

## 준비물

| 항목 | 내용 |
| --- | --- |
| Python | 3.12 |
| zizmor | 1.31.1 |
| Flask | 3.1.3 |
| act | 0.2.89 (nektos/act) |
| Docker | 로컬에서 컨테이너를 실행할 수 있는 상태 (act가 사용) |
| 네트워크 | act가 액션을 내려받을 때 필요 |
| 예상 소요 시간 | 약 30분 (act 이미지 내려받기 제외) |

작업 폴더와 가상환경을 만들고 zizmor와 Flask를 설치합니다. Windows에서는 Git Bash를 쓰고 가상환경 활성화는 `.venv\Scripts\activate`로 바꿉니다.

```bash
mkdir -p ~/actions-lab && cd ~/actions-lab
python -m venv .venv
source .venv/bin/activate
pip install zizmor flask
zizmor --version
```

기대 출력입니다.

```text
zizmor 1.31.1
```

act는 [릴리스 페이지](https://github.com/nektos/act/releases)에서 운영체제에 맞는 파일을 받아 PATH에 둡니다. 이 글은 Windows용 0.2.89 실행 파일로 확인했습니다. 실행에 쓸 이미지는 미리 받아 둡니다. 용량이 약 2.3GB입니다.

```bash
act --version
docker pull catthehacker/ubuntu:act-latest
```

```text
act version 0.2.89
```

이 글에 나오는 코드 파일은 모두 본문에 전체를 실었고, 같은 파일을 글 맨 위의 실습 코드 내려받기에서도 받을 수 있습니다. 내려받은 파일 이름은 폴더 구분 없이 평평해서 `sample-ci.yml`은 `sample/.github/workflows/ci.yml`에, `fixed-ci.yml`은 `fixed/.github/workflows/ci.yml`에 해당합니다.

## 1. 취약한 샘플 저장소 만들기

<!-- files: calc.py, test_calc.py, sample-ci.yml -->

테스트할 코드는 두 줄짜리 함수 하나입니다. 워크플로가 이 테스트를 실행합니다.

```bash
mkdir -p sample/.github/workflows sample/tests
cat > sample/calc.py <<'PY'
def add(a, b):
    return a + b
PY
cat > sample/tests/test_calc.py <<'PY'
import unittest

from calc import add


class AddTest(unittest.TestCase):
    def test_add(self):
        self.assertEqual(add(2, 3), 5)


if __name__ == "__main__":
    unittest.main()
PY
```

이제 취약한 워크플로입니다. 실무에서 자주 나오는 실수를 한 파일에 모았습니다. 액션을 태그와 브랜치 이름으로 참조하고, `permissions`를 쓰지 않고, `pull_request_target`에서 PR의 코드를 체크아웃하고, PR 제목을 `run` 스크립트에 직접 끼워 넣고, 시크릿을 로그에 찍습니다.

```bash
cat > sample/.github/workflows/ci.yml <<'YML'
name: ci
on:
  pull_request_target:
    types: [opened, synchronize]
jobs:
  test:
    runs-on: ubuntu-latest
    steps:
      - uses: actions/checkout@v4
        with:
          ref: ${{ github.event.pull_request.head.sha }}
      - uses: actions/setup-python@main
        with:
          python-version: "3.12"
      - name: Show PR title
        run: echo "Testing PR ${{ github.event.pull_request.title }}"
      - name: Run tests
        run: python -m unittest discover -s tests
        env:
          API_TOKEN: ${{ secrets.API_TOKEN }}
      - name: Debug token
        run: echo "token=${{ secrets.API_TOKEN }}"
YML
```

`pull_request_target`은 포크에서 온 PR에도 저장소의 시크릿과 쓰기 권한 토큰을 줍니다. 그 상태에서 PR 작성자가 낸 코드(`head.sha`)를 받아 실행하면, 외부 사람이 만든 코드가 시크릿 옆에서 돕니다. 이 글에서는 점검만 하고 실행하지 않습니다.

## 2. zizmor로 점검하기

`--offline`을 주면 GitHub API를 부르지 않고 파일만 읽어서, 토큰 없이도 같은 결과가 나옵니다. 발견 사항이 있으면 종료 코드가 0이 아닌 값으로 나옵니다. 먼저 규칙 이름만 추려 보고, 종료 코드를 따로 확인합니다.

```bash
zizmor --offline sample 2>&1 | grep -E "^(error|warning)\[|findings"
zizmor --offline sample > /dev/null; echo "exit=$?"
```

기대 출력입니다.

```text
warning[artipacked]: credential persistence through GitHub Actions artifacts
warning[excessive-permissions]: overly broad permissions
error[dangerous-triggers]: use of fundamentally insecure workflow trigger
error[template-injection]: code injection via template expansion
error[unpinned-uses]: unpinned action reference
12 findings (6 suppressed, 2 unsafe fixes): 0 informational, 0 low, 2 medium, 4 high
exit=14
```

요약 줄의 `12 findings (6 suppressed ...)`는 기본 설정에서 보이지 않게 가려진 항목이 여섯 건 더 있다는 뜻입니다. 화면에 나온 것은 기본 페르소나(`regular`)가 보여 주는 여섯 건이고, 종료 코드는 14였습니다.

![zizmor가 규칙 이름과 함께 여섯 건을 보고하고, 수정본에서는 No findings와 exit=0이 찍히는 것을 확인합니다.](https://copyandrun.com/img/github-actions-hardening-zizmor-act/04-zizmor-cli.png)

## 3. 발견 항목 읽기

실제 출력에 나온 여섯 건을 표로 정리합니다. 줄 번호는 `ci.yml` 기준입니다.

| 규칙 | 심각도 | 위치 | 무엇이 문제인가 |
| --- | --- | --- | --- |
| `dangerous-triggers` | High | 3줄 | `pull_request_target` 트리거 자체를 위험으로 판단 |
| `excessive-permissions` | Medium | 6줄 | `permissions`가 없어 잡이 기본 토큰 권한을 그대로 받음 |
| `artipacked` | Medium | 9줄 | 체크아웃이 토큰을 `.git` 설정에 남김 (`persist-credentials: false` 없음) |
| `unpinned-uses` | High | 9줄 | `actions/checkout@v4`가 커밋 해시가 아닌 태그 |
| `unpinned-uses` | High | 12줄 | `actions/setup-python@main`이 움직이는 브랜치 |
| `template-injection` | High | 16줄 | `${{ github.event.pull_request.title }}`가 셸 스크립트 안으로 펼쳐짐 |

기본 출력은 `dangerous-triggers`를 3줄, `template-injection`을 16줄 35번째 칸으로 가리킵니다. 7절의 뷰어는 JSON에 담긴 시작 위치를 쓰기 때문에 각각 `on:` 블록이 시작하는 2줄과 단계가 시작하는 15줄로 보입니다. 같은 항목이라도 두 화면의 줄 번호가 다를 수 있습니다.

시크릿을 로그에 찍는 22줄(`echo "token=${{ secrets.API_TOKEN }}"`)은 기본 설정에서는 보고되지 않았습니다. `--persona auditor`를 주면 같은 줄이 `template-injection`(help 등급)과 `secrets-outside-env`로 더 나오고, 전체가 12건으로 늘어납니다. 시크릿 값은 Actions 로그에서 `***`로 가려지지만, 가려지는 것에 기대는 방식은 줄이는 편이 안전합니다. 이 글의 수정본은 시크릿 사용 자체를 없앴습니다.

## 4. 스크립트 인젝션을 act로 확인하기

`template-injection`이 실제로 어떤 일을 일으키는지 act로 확인합니다. 취약한 `ci.yml`은 체크아웃이 github.com에 있는 PR 커밋을 받으려 해서 로컬에서 돌지 않으므로(뒤의 확인 범위에 적었습니다), 제목을 쓰는 단계만 뽑아 두 가지 방식으로 비교하는 작은 워크플로를 따로 만듭니다.

```bash
mkdir -p demo/.github/workflows
cat > demo/.github/workflows/inject-demo.yml <<'YML'
name: inject-demo
on: pull_request
permissions: {}
jobs:
  before:
    runs-on: ubuntu-latest
    steps:
      - name: Show PR title (직접 삽입)
        run: echo "Testing PR ${{ github.event.pull_request.title }}"
  after:
    runs-on: ubuntu-latest
    steps:
      - name: Show PR title (env 로 전달)
        env:
          PR_TITLE: ${{ github.event.pull_request.title }}
        run: echo "Testing PR $PR_TITLE"
YML
```

PR 이벤트 파일의 제목은 `fix typo $(id)`입니다. 셸에서 `$(id)`는 명령 치환이라, 제목에 이런 문자열을 넣은 사람이 러너에서 명령을 실행하게 됩니다. 여기서는 무해한 `id`로만 시연합니다.

```bash
cat > event.json <<'JSON'
{"action":"opened","pull_request":{"title":"fix typo $(id)","head":{"sha":"0000000"}}}
JSON
```

`act`는 이 이벤트를 `pull_request` 이벤트로 받아 실행합니다. 폴더가 git 저장소가 아니면 `unable to get git revision` 경고가 나오지만 실행은 됩니다.

```bash
cd demo
act pull_request -e ../event.json -P ubuntu-latest=catthehacker/ubuntu:act-latest --container-architecture linux/amd64 2>&1 | grep -E 'Testing PR|Job '
cd ..
```

기대 출력입니다. act가 줄 앞에 붙이는 아이콘은 뺐습니다. 실행 순서에 따라 `before`와 `after` 줄의 순서는 바뀔 수 있습니다.

```text
[inject-demo/after ]   | Testing PR fix typo $(id)
[inject-demo/before]   | Testing PR fix typo uid=0(root) gid=0(root) groups=0(root)
[inject-demo/before] Job succeeded
[inject-demo/after ] Job succeeded
```

직접 삽입한 `before`에서는 `$(id)`가 실행되어 `uid=0(root) ...`가 찍혔고, 환경 변수로 넘긴 `after`에서는 제목이 글자 그대로 출력됐습니다. 같은 입력인데 넘기는 방식에 따라 값이 코드가 되느냐 데이터로 남느냐가 갈립니다.

![before 잡에서는 $(id)가 uid=0(root) 출력으로 바뀌고 after 잡에서는 $(id)가 그대로 출력되는 것을 확인합니다.](https://copyandrun.com/img/github-actions-hardening-zizmor-act/05-act-injection.png)

## 5. 워크플로 고치기

<!-- files: calc.py, test_calc.py, fixed-ci.yml -->

이제 `fixed` 폴더를 만들어 고친 워크플로를 둡니다. 코드 파일은 그대로 복사하고, 고치는 곳은 `ci.yml` 하나입니다.

```bash
mkdir -p fixed/.github/workflows fixed/tests
cp sample/calc.py fixed/
cp sample/tests/test_calc.py fixed/tests/
cat > fixed/.github/workflows/ci.yml <<'YML'
name: ci
on:
  pull_request:
    types: [opened, synchronize]
permissions: {}
jobs:
  test:
    runs-on: ubuntu-latest
    permissions:
      contents: read
    steps:
      - uses: actions/checkout@11bd71901bbe5b1630ceea73d27597364c9af683 # v4.2.2
        with:
          persist-credentials: false
      - uses: actions/setup-python@a26af69be951a213d495a4c3e4e4022e16d87065 # v5.6.0
        with:
          python-version: "3.12"
      - name: Show PR title
        env:
          PR_TITLE: ${{ github.event.pull_request.title }}
        run: echo "Testing PR $PR_TITLE"
      - name: Run tests
        run: python -m unittest discover -s tests
YML
```

고친 내용은 다음과 같습니다.

| 발견 항목 | 수정 |
| --- | --- |
| `dangerous-triggers` | `pull_request_target`을 `pull_request`로 바꿨습니다. GitHub 문서 기준으로 포크 PR에서는 시크릿이 전달되지 않고 토큰도 읽기 전용입니다. 이 글에서 재현하지는 않았습니다. |
| `excessive-permissions` | 워크플로 전체에는 `permissions: {}`를 두고, 잡에는 `contents: read`만 줬습니다. |
| `artipacked` | 체크아웃에 `persist-credentials: false`를 줬습니다. |
| `unpinned-uses` | 두 액션을 공식 저장소의 커밋 SHA로 고정하고 주석에 태그를 남겼습니다. |
| `template-injection` | 제목을 `env`의 `PR_TITLE`로 넘기고 스크립트에서는 `$PR_TITLE`로 읽습니다. |
| 시크릿 출력 | 테스트에 시크릿이 필요하지 않아 `API_TOKEN` 사용과 출력 단계를 모두 지웠습니다. |

예시 SHA는 `git ls-remote https://github.com/actions/checkout.git refs/tags/v4.2.2`처럼 공식 저장소에서 직접 조회한 값입니다. 조회 결과 `actions/checkout`의 v4.2.2는 `11bd71901bbe5b1630ceea73d27597364c9af683`, `actions/setup-python`의 v5.6.0은 `a26af69be951a213d495a4c3e4e4022e16d87065`였습니다. 실제로 쓸 때는 같은 명령으로 다시 확인하고, 업데이트는 Dependabot 같은 도구에 맡기는 편이 편합니다.

## 6. 다시 점검하기

수정본을 같은 방법으로 점검합니다.

```bash
zizmor --offline fixed; echo "exit=$?"
```

```text
No findings to report. Good job! (2 suppressed)
exit=0
```

기본 설정에서는 0건이고 종료 코드가 0입니다. 가려진 두 건은 `--persona auditor`로 볼 수 있습니다.

```bash
zizmor --offline --persona auditor fixed 2>&1 | grep -E "^[a-z]+\[|findings"
```

```text
info[anonymous-definition]: workflow or action definition without a name
help[concurrency-limits]: insufficient job-level concurrency limits
2 findings: 1 informational, 1 low, 0 medium, 0 high
```

남은 두 건은 `test` 잡에 `name:`이 없다는 것과 `concurrency` 설정이 없다는 것으로, 보안 결함이 아니라 정리 수준의 제안입니다. 이 글에서는 그대로 두었습니다.

## 7. 보고서를 웹 화면으로 보기

터미널 출력이 길어지면 읽기 어렵습니다. zizmor의 JSON 출력을 읽어 목록과 항목 상세를 보여 주는 Flask 뷰어를 만듭니다. JSON에서 규칙 이름, 심각도, 위치, 문제 코드 조각, 자동 수정 가능 여부를 꺼냅니다.

```bash
cat > viewer.py <<'PY'
import json
import sys
from html import escape
from pathlib import Path

from flask import Flask, abort

app = Flask(__name__)
REPORTS = {}  # 이름 -> 발견 항목 목록

CSS = """
body{font:15px 'Malgun Gothic',sans-serif;margin:0;color:#1f2933;background:#f6f8fa}
header{background:#24292f;color:#fff;padding:14px 32px}
header a{color:#9ecbff;margin-right:18px;text-decoration:none}
main{padding:24px 32px}
.banner{padding:14px 18px;border-radius:8px;font-weight:700;font-size:18px;color:#fff}
.fail{background:#c62828}.pass{background:#2e7d32}
table{border-collapse:collapse;width:100%;margin-top:20px;background:#fff}
th,td{border:1px solid #d5dbe1;padding:8px 10px;text-align:left;vertical-align:top}
th{background:#f1f4f7}
.sev{padding:2px 8px;border-radius:4px;color:#fff;font-weight:700;font-size:13px}
.high{background:#c62828}.medium{background:#ef6c00}.low{background:#6b7280}.informational{background:#6b7280}
pre{background:#0d1117;color:#e6edf3;padding:14px;border-radius:6px;overflow:auto;font-size:14px;line-height:1.5}
.note{background:#fff8e1;border-left:4px solid #f9a825;padding:10px 14px;margin:14px 0}
dl{display:grid;grid-template-columns:120px 1fr;gap:6px 12px;background:#fff;padding:14px;border:1px solid #d5dbe1}
dt{font-weight:700}dd{margin:0}
"""


def load(path):
    out = []
    for f in json.loads(Path(path).read_text(encoding="utf-8")):
        loc = f["locations"][0]
        out.append({
            "rule": f["ident"],
            "desc": f["desc"],
            "url": f["url"],
            "severity": f["determinations"]["severity"],
            "confidence": f["determinations"]["confidence"],
            "persona": f["determinations"]["persona"],
            "file": loc["symbolic"]["key"]["Local"]["verbatim_path"].replace("\\", "/"),
            "line": loc["concrete"]["location"]["start_point"]["row"] + 1,
            "note": loc["symbolic"].get("annotation", ""),
            "snippet": loc["concrete"]["feature"],
            "fixes": [x["title"] for x in f.get("fixes", [])],
        })
    out.sort(key=lambda x: (x["file"], x["line"]))
    return out


def page(title, body):
    nav = "".join(f'<a href="/r/{n}">{escape(n)}</a>' for n in REPORTS)
    return (f'<!doctype html><meta charset="utf-8"><title>{escape(title)}</title><style>{CSS}</style>'
            f'<header><b>zizmor 보고서 뷰어</b> &nbsp; {nav}</header><main>{body}</main>')


@app.route("/")
def index():
    rows = "".join(
        f'<tr><td><a href="/r/{n}">{escape(n)}</a></td><td>{len(items)}</td></tr>'
        for n, items in REPORTS.items()
    )
    return page("보고서 목록", f"<h2>보고서 목록</h2><table><tr><th>이름</th><th>발견 항목</th></tr>{rows}</table>")


@app.route("/r/<name>")
def report(name):
    items = REPORTS.get(name)
    if items is None:
        abort(404)
    ok = not items
    banner = "발견 항목 0건: 점검 통과" if ok else f"발견 항목 {len(items)}건: 수정 필요"
    rows = "".join(
        f'<tr><td><span class="sev {x["severity"].lower()}">{x["severity"]}</span></td>'
        f'<td><a href="/r/{name}/{i}">{escape(x["rule"])}</a></td>'
        f'<td><code>{escape(x["file"])}:{x["line"]}</code></td><td>{escape(x["desc"])}</td></tr>'
        for i, x in enumerate(items)
    )
    table = "" if ok else f"<table><tr><th>심각도</th><th>규칙</th><th>위치</th><th>설명</th></tr>{rows}</table>"
    body = f'<div class="banner {"pass" if ok else "fail"}">{banner}</div>{table}'
    return page(f"{name} 보고서", body)


@app.route("/r/<name>/<int:i>")
def detail(name, i):
    items = REPORTS.get(name)
    if items is None or i >= len(items):
        abort(404)
    x = items[i]
    fixes = ", ".join(x["fixes"]) or "자동 수정 없음"
    body = (
        f'<h2>{escape(x["rule"])}</h2>'
        f'<dl><dt>설명</dt><dd>{escape(x["desc"])}</dd>'
        f'<dt>심각도</dt><dd><span class="sev {x["severity"].lower()}">{x["severity"]}</span> (확신도 {x["confidence"]})</dd>'
        f'<dt>위치</dt><dd><code>{escape(x["file"])}:{x["line"]}</code></dd>'
        f'<dt>자동 수정</dt><dd>{escape(fixes)}</dd>'
        f'<dt>문서</dt><dd>{escape(x["url"])}</dd></dl>'
        f'<div class="note">{escape(x["note"])}</div>'
        f'<pre>{escape(x["snippet"])}</pre>'
        f'<p><a href="/r/{name}">목록으로</a></p>'
    )
    return page(x["rule"], body)


if __name__ == "__main__":
    # 사용법: python viewer.py 이름=보고서.json [이름=보고서.json ...] [--port 5311]
    args = sys.argv[1:]
    port = 5311
    if "--port" in args:
        k = args.index("--port")
        port = int(args[k + 1])
        del args[k:k + 2]
    for a in args:
        n, p = a.split("=", 1)
        REPORTS[n] = load(p)
    app.run(host="127.0.0.1", port=port)
PY
```

수정 전과 수정 후 보고서를 JSON으로 저장합니다. 발견 사항이 있어 종료 코드가 14로 끝나도 파일은 정상적으로 만들어집니다.

```bash
mkdir -p reports
zizmor --offline --format json sample > reports/before.json
zizmor --offline --format json fixed > reports/after.json
python viewer.py before=reports/before.json after=reports/after.json --port 5311
```

브라우저에서 `http://127.0.0.1:5311/r/before`를 엽니다. 여섯 건이 심각도와 위치별로 표에 나오고 상단에 빨간 띠가 표시됩니다.
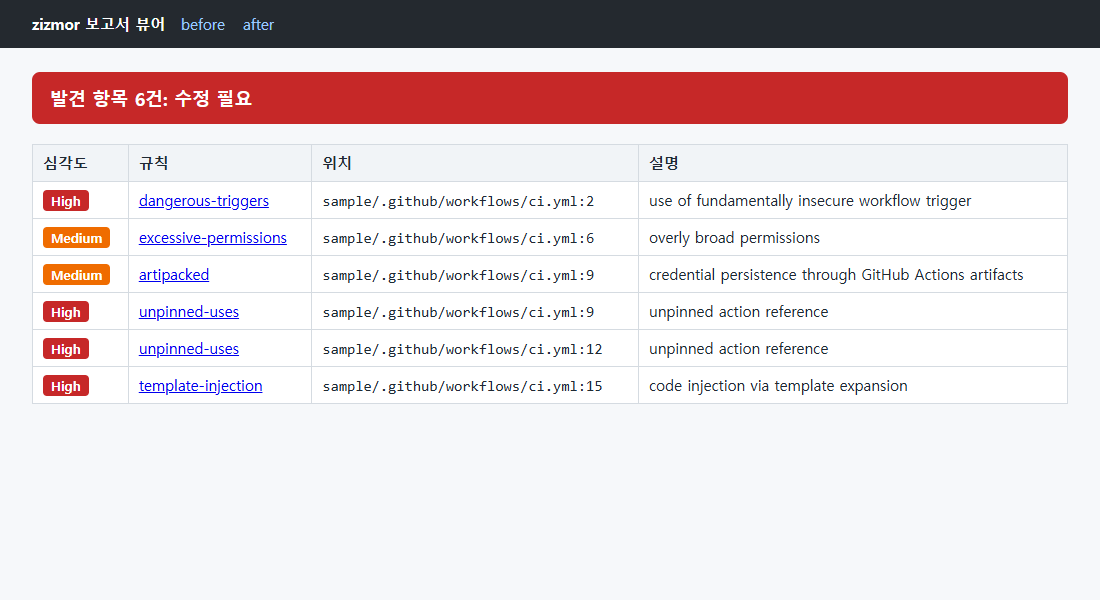
![수정 전 보고서에서 High 네 건과 Medium 두 건이 규칙 이름과 위치별로 나열되고 상단이 발견 항목 6건으로 표시되는 것을 확인합니다.](https://copyandrun.com/img/github-actions-hardening-zizmor-act/01-viewer-before.png)

규칙 이름을 누르면 항목 상세가 열립니다. `template-injection`에서는 문제의 `run` 줄과 자동 수정 방법(`replace expression with environment variable`)이 보입니다.
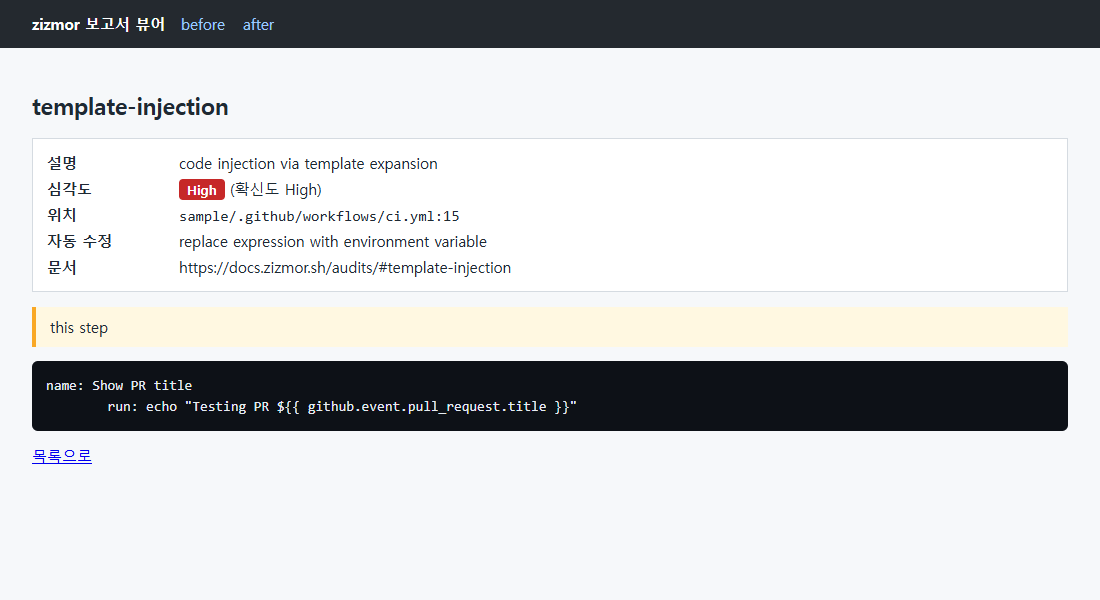
![template-injection 상세에서 심각도 High와 문제가 된 echo 줄, 자동 수정 안내가 함께 보이는 것을 확인합니다.](https://copyandrun.com/img/github-actions-hardening-zizmor-act/03-finding-detail.png)

`http://127.0.0.1:5311/r/after`에서는 표가 비고 띠가 초록색으로 바뀝니다.
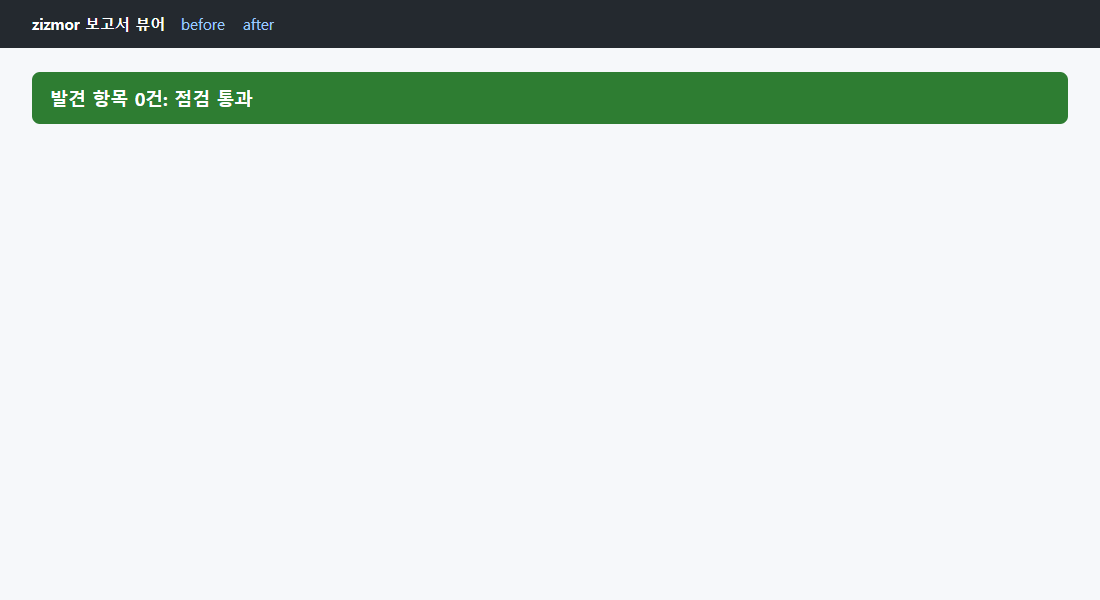
![수정 후 보고서에서 발견 항목 0건으로 점검을 통과한 초록 띠가 표시되는 것을 확인합니다.](https://copyandrun.com/img/github-actions-hardening-zizmor-act/02-viewer-after.png)

확인이 끝나면 뷰어를 `Ctrl+C`로 종료합니다.

## 8. act로 수정본 실행하기

수정한 워크플로가 실제로 도는지 act로 봅니다. 위의 `event.json`을 그대로 씁니다.

```bash
cd fixed
act pull_request -e ../event.json -P ubuntu-latest=catthehacker/ubuntu:act-latest --container-architecture linux/amd64 2>&1 | grep -E 'Success - Main|Ran |Testing PR|Job |^\[ci/test\]   \| OK'
cd ..
```

기대 출력입니다. act가 줄 앞에 붙이는 아이콘은 뺐고, 소요 시간 숫자는 달라집니다. 처음 실행할 때는 `setup-python`이 파이썬을 내려받느라 훨씬 오래 걸립니다.

```text
[ci/test]   Success - Main actions/checkout@11bd71901bbe5b1630ceea73d27597364c9af683 [46.0344ms]
[ci/test]   Success - Main actions/setup-python@a26af69be951a213d495a4c3e4e4022e16d87065 [3.3363792s]
[ci/test]   | Testing PR fix typo $(id)
[ci/test]   Success - Main Show PR title [159.8303ms]
[ci/test]   | Ran 1 test in 0.000s
[ci/test]   | OK
[ci/test]   Success - Main Run tests [214.3638ms]
[ci/test] Job succeeded
```

SHA로 고정한 두 액션이 내려받아져 실행됐고, PR 제목은 `$(id)`가 실행되지 않고 글자 그대로 출력됐으며, 단위 테스트가 통과했습니다.
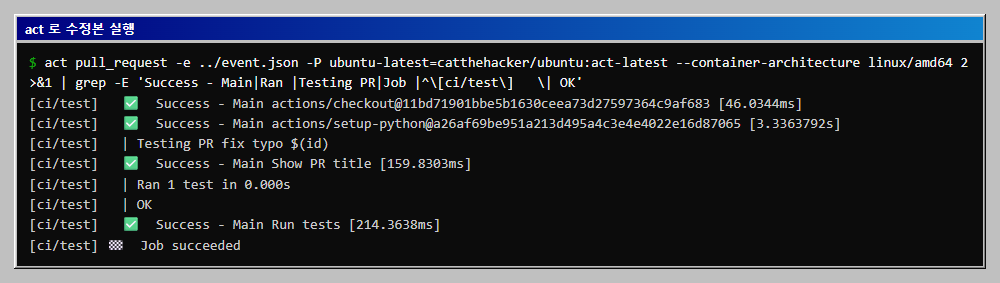
![SHA로 고정한 액션 두 개와 제목 출력, 테스트 실행 단계가 모두 Success로 끝나고 Job succeeded가 나오는 것을 확인합니다.](https://copyandrun.com/img/github-actions-hardening-zizmor-act/06-act-fixed.png)

실습이 끝나면 만든 폴더를 지우고, act 이미지가 필요 없으면 `docker rmi catthehacker/ubuntu:act-latest`로 지웁니다.

## 자주 막히는 곳

**Windows에서 zizmor가 경로를 `sample\.github\...`처럼 역슬래시로 보여 줍니다.** 경로 표기만 다를 뿐 결과는 같습니다. 뷰어는 역슬래시를 슬래시로 바꿔 보여 줍니다.

**`--offline` 없이 돌리니 일부 점검이 토큰을 요구합니다.** 액션이 알려진 취약 버전인지, 커밋이 저장소에 실제로 있는지 같은 점검은 GitHub API를 부릅니다. 이 글은 `--offline`으로만 확인했고 온라인 점검은 실행하지 않았습니다.

**act가 `unable to get git revision` 경고를 냅니다.** 폴더가 git 저장소가 아닐 때 나옵니다. 이 글에서는 경고만 나오고 실행은 성공했습니다. 이 경고가 거슬리면 폴더에서 `git init`을 해 둡니다.

**act의 체크아웃 단계가 `not our ref`로 실패합니다.** 이벤트 파일의 `head.sha`가 github.com의 실제 저장소에 없는 커밋이기 때문입니다. 취약한 `ci.yml`처럼 `ref`를 지정한 체크아웃은 로컬 실험용 이벤트로는 돌지 않습니다.

**Apple Silicon 등에서 이미지 아키텍처 오류가 납니다.** `--container-architecture linux/amd64`를 붙입니다. 이 글의 명령은 Windows의 amd64 환경에서만 확인했습니다.

## 이어서 해 볼 것

- **CI에 zizmor 붙이기**: 워크플로가 바뀔 때 `zizmor --offline .github/workflows`를 실행하고 종료 코드로 실패시킵니다. 파이프라인 구성은 [CI 게이트 글](/blog/ci-semgrep-bandit-gate/)을 참고합니다.
- **자동 수정 써 보기**: `template-injection`처럼 자동 수정이 가능한 항목은 zizmor의 `--fix` 옵션으로 고칠 수 있습니다. 바뀐 파일을 `git diff`로 직접 검토한 뒤 받아들입니다.
- **환경(environment)에 시크릿 묶기**: auditor 페르소나가 보고한 `secrets-outside-env`를 없애려면 시크릿을 보호된 environment에 두고 잡에서 지정합니다.

## 확인 범위

- **해 본 것:** zizmor 1.31.1의 `--offline` 점검(수정 전 6건, 수정 후 0건), `--persona auditor` 결과, JSON 보고서와 Flask 뷰어, act 0.2.89로 돌린 인젝션 비교 워크플로와 수정본 `ci.yml`을 실행했습니다. 환경은 Windows 11, Python 3.12.10, Docker, `catthehacker/ubuntu:act-latest` 이미지입니다. 두 SHA는 공식 저장소에서 `git ls-remote`로 조회했습니다.
- **해 보지 않은 것:** 취약한 `ci.yml` 자체는 act로 실행하지 않았습니다. 체크아웃이 github.com에서 PR 커밋을 찾는데 샘플에는 그런 커밋이 없어서 `not our ref`로 실패하기 때문입니다. `pull_request_target`이 시크릿과 쓰기 토큰을 주는 동작, `permissions` 제한의 효과, 시크릿 마스킹은 act가 GitHub와 똑같이 재현하지 않으므로 확인하지 못했습니다. 실제 GitHub 저장소에서도 실행하지 않았습니다. 온라인 모드의 점검과 `--fix` 옵션도 실행하지 않았습니다.
- **읽을 때 주의:** 적용하기 전에 직접 돌려 확인하시기 바랍니다.
